• Wenn du hier im Forum ein neues Thema erstellst, sind schon Punkte aufgeführt die du ausfüllen musst. Das dient im Allgemeinen dazu die notwendigen Informationen direkt mit der Frage bereitzustellen.
    Da in letzter Zeit immer wieder gerne das Formular gelöscht wurde und erst nach 3 Seiten Nachfragen die benötigten Infos für eine Hilfe kommen, werde ich nun jede Fragestellung die nicht einmal annähernd das Formular benutzt, sofort in den Sondermüll schicken.
    Füllt einfach die abgefragte Daten aus und alle können euch viel schneller helfen.

XF2.2 Extreme Zugriffe ... was ist da los? Wie Bots aussperren?

.. kann man auch ganze URLs ausschließen
wo kann man das?
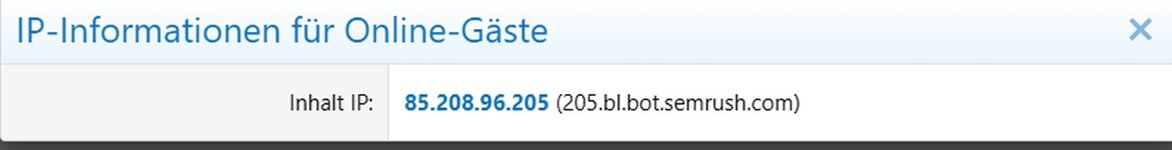
das hier zum Beispiel:
a.jpg

mit *
also sperre alles mit *.bl.bot.semrush.com
oder direkt
*.semrush.com
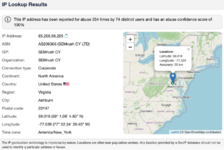
das ist keine URL sondern ein Hostname des anfragenden Clients. Das kannst Du in der .htaccess konfigurieren. In den meisten Fällen würde bei sowas alternativ das Blocken des ASNs, zu dem die IP gehört, wirksamer sein - der Hostname ist ein ziemlich windiges Kriterium, da er von der Clientseite konfiguriert werden kann und so einer gewissen Beliebigkeit unterliegt. Die IP in Deinem Beispiel gehört in der Tat zum Netzblock von Semrush:

Bildschirm­foto 2026-10-18 um 11.56.51.png

Den kompletten ASN AS209366 zu blockieren ist also gewiss kein Fehler. Falls die mehrere Netzblöcke haben oder aber auch Hosts in anderen Netzblöcken nutzen ist das nicht hinreichend - das merkst Du dann aber schon.
 
Die neueste Version von IP Threat Monitor (1.0.49) kann nun auch Captchas für ausgewählte Länder und ASNs ausspielen, damit ist dieses Problem gelöst und der dadurch bedingte Anlass auf Cloudflare zu wechseln entfallen. Leider führt das zu einem Konflikt mit dem Bot-Guard Add On, da nun im Captcha Fall beide Add Ons gleichzeitig versuchen einen Redirekt auf unterschiedliche Seiten zu machen - Deadlock. Ist aber wohl eine Frage der Zeit, bis das gelöst ist.
Ist nun in 1.0.50 gelöst. Allerdings funktioniert in meiner Konfiguration IP Threat Monitor nun so gut, dass ich überlege, ob ich auf Bot Guard nicht künftig ohnehin verzichten kann:
• zahlreiche Länder und böse ASNs sind ohnehin blockiert, kommen also gar nicht bis zu Bo Guard
• Länder bzw. ASNs in denen eine Mischung von residential Proxies und echten Gästen gegeben ist (also bei mir z.B. der DACH Raum, aber auch Benelux, Frankreich, Spanien und diverse andere Europäische Länder) bekommen nun standardmässig ein forced Captcha für Gäste. Also das, was Botguard nach eingehender Untersuchung ggf. auch ausspielen würde. Falls die Bots das nicht lösen können kommen sie nicht bis zu Bot Guard, können sie es lösen können sie auch das von Bot Guard lösen. Echte Gäste bekämen hingegen 2 mal hintereinander ein Captcha - ziemlich nervig. Und einen Mehrwert bzw. mehr Sicherheit erzeugt es auch nicht.

Bot Guard zusätzlich zu IP Threat Manager hätte also aktuell in zwei Situationen einen Vorteil:

• Für Länder/ASNs/Besucher, die in IP Threat Manager weder hart geblockt noch mit einer Challenge belegt sind. Aus denen bekomme ich aber kaum Besucher, ergo kein Problem.
• Falls man in Bot Guard ein anderes Captcha einstellt als in IP Threat Manager. Das it möglich: IP Threat Manager nutzt das Captcha, das in XF für die Registrierung eingestellt ist. Bot Guard kann hingegen unabhängig davon ein beliebiges der in XF grundsätzlich vorhandenen Captcha Optionen nutzen. Man könnte also nun z.B. in Bot Guard ein Text Captcha (Frage-Antwort) definieren und damit ggf. Bots abfangen, die in der Lage sind CF Turnstile zu lösen (das bei mir in IP Threat Manager genutzt wird). Ist aber vielleicht etwas over the top.

On another note: Es gibt mittlerweile ein weiteres Add On, das in die gleiche Kerbe schlägt wie IP Threat Manger und Bot Guard und eine Alternative dazu ist: Bot Schilde von XenCustomize:


Das ist gestern erschienen, also brandneu. Erfahrungen damit gibt es entsprechend noch nicht. Da ich mit meiner bisherigen Lösung sehr zufrieden bin und bei dem Neuen keinen Vorteil sehe werde ich es btw auch nicht ausprobieren.
 
Erzeugt der Robot Meta External Agent, IP aus dem Bereich 57.141.22.x bei euch auch eine Menge Traffic? Er versucht auch viele gesperrte Dinge aufzurufen.
 
Erzeugt der Robot Meta External Agent, IP aus dem Bereich 57.141.22.x bei euch auch eine Menge Traffic? Er versucht auch viele gesperrte Dinge aufzurufen.
Das ist der Netzbereich von Facebook AS32934. Ist bei mir schon lange gesperrt. Im XF Forum berichten einige, dass das Teil Amok läuft. Der Bot ist der KI-Trainings-Bot von Facebook/Meta - rausschmeissen ist also mehr als sinnvoll.

Meta-ExternalAgent​


Der Meta-ExternalAgent-Crawler durchsucht das Web nach Anwendungsfällen wie dem Trainieren von KI-Modellen oder der Verbesserung von Produkten durch die direkte Indizierung von Inhalten.
Der spezifische UA-String, der in deinen Protokolldateien angezeigt wird, ähnelt einem der folgenden:
  • meta-externalagent/1.1 (+/documentation/sharing/webmasters/web-crawlers)
  • meta-externalagent/1.1

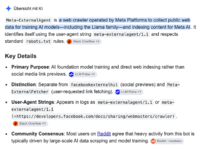
Die Google KI-Übersicht sagt:

Bildschirm­foto 2026-10-21 um 13.53.36.png
 
  • Like
Reaktionen: mph
Ein XenForo Add-on zur Bot-Abwehr klingt nach einer einfachen Lösung - zunächst, hat aber einen entscheidenden Nachteil: Es greift erst, wenn die Anfrage bereits bei XenForo angekommen ist.

Bis dahin hat der Server schon einiges an Arbeit geleistet. Die Anfrage wurde vom Webserver verarbeitet, PHP gestartet und Teile von XF geladen. Das kostet Rechenleistung, Arbeitsspeicher und vor allem wertvolle PHP Prozesse.

Bei wenigen Bots fällt das kaum ins Gewicht. Wenn aber hunderte oder tausende Anfragen gleichzeitig eintreffen, können diese Prozesse schnell ausgelastet sein. Das Ergebnis: Das Forum wird langsam oder ist im schlimmsten Fall nicht mehr erreichbar obwohl das Add-on die Bots erfolgreich blockiert!

Deshalb ist es wesentlich sinnvoller, unerwünschte Anfragen möglichst früh abzufangen, beispielsweise über die Firewall, nginx oder einen vorgeschalteten Botschutz wie Anubis. So erreichen viele dieser Anfragen XF erst gar nicht und verbrauchen auch keine PHP-Ressourcen.

Ein Add-On kann durchaus eine sinnvolle Ergänzung sein, etwa beim Schutz vor Spam oder unerwünschten Registrierungen. Als Schutz gegen massenhaften Bot-Traffic ist es aber die falsche Stelle und unwirksam.

Vereinfacht gesagt: Es ist effizienter, unerwünschte Besucher bereits an der Eingangstür abzuweisen, als sie erst durch das ganze Haus laufen zu lassen, um ihnen dann zu sagen, dass sie nicht willkommen sind. :)
 
Ein XenForo Add-on zur Bot-Abwehr klingt nach einer einfachen Lösung - zunächst, hat aber einen entscheidenden Nachteil: Es greift erst, wenn die Anfrage bereits bei XenForo angekommen ist.
Architektonisch ist das natürlich nicht optimal. Das ist auch nicht neu sondern steht bereits mehrfach hier im Thread. Die Frage ist, wie praxisrelevant das im Einzelfall ist.
Bis dahin hat der Server schon einiges an Arbeit geleistet. Die Anfrage wurde vom Webserver verarbeitet, PHP gestartet und Teile von XF geladen. Das kostet Rechenleistung, Arbeitsspeicher und vor allem wertvolle PHP Prozesse.

Bei wenigen Bots fällt das kaum ins Gewicht. Wenn aber hunderte oder tausende Anfragen gleichzeitig eintreffen, können diese Prozesse schnell ausgelastet sein. Das Ergebnis: Das Forum wird langsam oder ist im schlimmsten Fall nicht mehr erreichbar obwohl das Add-on die Bots erfolgreich blockiert!
Hast Du denn Erfahrungen mit Bot Guard? Hört sich nicht so an. Das ist also Mäkeln auf Basis grauer Theorie. Das Add On geht ziemlich sparsam mit Ressourcen um. Natürlich schützt es nicht gegen DDOS - das ist aber ja auch gar nicht das Ziel. Wer sich dagegen schützen will sollte Cloudflare oder Änliche Lösungen nutzen. Aus der eigenen Erfahrung: Auf meinem etwas performanteren Shared Hosting Account fängt bei ca. 3.000 Anfragen/Minute XF an merkbar langsamer zu werden, funktioniert aber noch im zumutbaren Bereich. Das war eine Botwelle aus dem Rechenzentrum von Hetzner zu einem Zeitpunkt, bevor ich IP Threat Monitor installiert hatte. Ohne IP Threat Monitor sind die Anfargen alle auf XF durchgeschlagen und mussten entsprechend bedient werden. Mit IP Threat Monitor werden diese Anfragen nahezu komplett vorher abgefangen und zwar im Vergleich deutlich ressourcenschonender. Vergleichbare Peaks hatten keinen Effekt auf die Seitenperformance.

Jetzt gibt es natürlich noch deutlich grössere Wellen und irgendwann kommen aus einem shared hosting so oder so Rauchwölkchen. Die Frage ist also, wovor Du Dich schützen möchtest und welchen Kompromiss Du dafür bereit bist einzugehen. Cloudflare kann guten Schutz bieten, die Konfiguration ist aber komplex, Du lässt eine amerikanische Firma die Verschlüsselung zwischen User und Forum brechen, CF selbst explodiert bekanntlich auch immer mal wieder und dann ist da noch das CF Problem mit der deutschen Telekom... Zudem ist der Schutz eben verlässlich gegen Load, aber nur begrenzt verlässlich gegen Inhaltsklau und CF ist am Ende eine große Blackbox, die Du vor das Forum hängst.

Deshalb ist es wesentlich sinnvoller, unerwünschte Anfragen möglichst früh abzufangen,
Natürlich, architektonisch ist das sinnvoll. Übrigens nicht nur wegen Load. Es ist immer Problematisch, wenn eine Schutzsoftware auf dem zu schützenden System selbst läuft. D.h. konzeptionell sind aus security architektonischen Aspekten eine Firewall auf dem Server oder Nginx nicht wirklich dramatisch besser als ein Add On, auch wenn sie performancevorteile bieten.
Ein AddOn hat dafür den unschlagbaren Vorteil, dass es Forenmitglieder erkennen kann und auch was über die Inhalte des Forums weiss. Dinge, bei denen Deine Lösungen dumm dastehen.

Wie gesagt: Machen kann man das alles und alles hat seine Vor- und Nachteile. So, wie Du das beschreibst ist das aber noch nicht mal die halbe Wahrheit.
beispielsweise über die Firewall, nginx oder einen vorgeschalteten Botschutz wie Anubis. So erreichen viele dieser Anfragen XF erst gar nicht und verbrauchen auch keine PHP-Ressourcen.
Kann man alles machen, ist für jemanden, der shared Hosting nutzt, aber keine Option. Um den ganzen Kram ordentlich zu konfigurieren muss ein wenig mindestens halbsolides IT-Wissen vorhanden sein und das haben viele Forenbetreiber nicht (und wollen es auch nicht erwerben). Die Frage ist, ob das nötig ist. Man kann auch mit dem Sattelschlepper zum Bäcker fahren, falls man mal mehr Brötchen kaufen möchte. Für die meisten ist das Overkill.
Ein Add-On kann durchaus eine sinnvolle Ergänzung sein, etwa beim Schutz vor Spam oder unerwünschten Registrierungen. Als Schutz gegen massenhaften Bot-Traffic ist es aber die falsche Stelle und unwirksam.
Das ist schlicht kompletter Blödsinn. Ich mache das schon eine ganze Weile und es funktioniert wunderbar. Offenbar sogar besser, als bei vielen die Variante über Cloudflare, wenn man den entsprechenden Thread drüben mit liest. Du scheinst auch zu den Leuten zu gehören, die Bot-Traffic ausschliesslich mit "Load" gleichsetzen und dabei das Ziel, Scrapen zu verhindern zwecks Vermeiden von Contentklau und Schutz der Privatsphäre der Forenmitglieder komplett zu ignorieren.
Vereinfacht gesagt: Es ist effizienter, unerwünschte Besucher bereits an der Eingangstür abzuweisen, als sie erst durch das ganze Haus laufen zu lassen, um ihnen dann zu sagen, dass sie nicht willkommen sind. :)
Schlechte Metapher. Du willst potentielle Besucher schon am Flughafen in einem anderen Land abweisen oder allerspätestens am Ortsschild. Im Normalfall reicht Abweisen am Gartentor oder der Haustür und das ist deutlich einfacher umzusetzen.
 
Du wirfst hier mehrere Dinge durcheinander: die Erkennung von Bots, die verhinderung von Scraping und die technische Ebene, auf der eine Abwehr stattfindet.

Zunächst einmal
Scraping ist keine Eigenschaft, die ausschließlich XenForo erkennen oder verhindern könnte. Ein Scraper muss HTTP-Anfragen stellen und Inhalte abrufen. Wird eine solche Anfrage bereits durch nginx, einen vorgeschalteten Reverse Proxy oder eine Lösung wie Anubis abgewehrt, erhält der Scraper die angeforderten Inhalte nicht. Das ist hinsichtlich dieser Anfrage exakt dasselbe Schutzziel wie bei einer Blockierung innerhalb von XenForo, nur mit einem entscheidenden architektonischen Unterschied: Die Anfrage muss dafür nicht erst durch PHP und den XenForo-Bootstrap verarbeitet werden.

Deine Unterscheidung zwischen dem Schutz vor Serverlast und dem Schutz vor Scraping ist deshalb in dieser Absolutheit nicht nachvollziehbar. Beides sind unterschiedliche Schutzziele, die sich technisch keineswegs ausschließen. Im Gegenteil, eine wirksame vorgelagerte Bot-Abwehr kann beide Probleme gleichzeitig adressieren.

Entscheidend ist nicht, wie viele Ressourcen das Add-on selbst benötigt, sondern welche Ressourcen bereits verbraucht wurden, bevor es überhaupt eingreifen kann.

Selbst wenn Bot Guard für seine eigentliche Prüfung nur minimale CPU-Zeit benötigt, müssen die betreffenden HTTP-Anfragen bei einer rein XenForo-internen Implementierung zunächst vom Webserver an PHP-FPM übergeben werden. Ein PHP-Worker wird belegt, PHP führt Code aus und XenForo muss zumindest so weit initialisiert werden, dass das Add-on seine Entscheidung treffen kann.

Wie effizient das Add-on anschließend arbeitet, ändert an diesem grundsätzlichen Ablauf nichts. Und genau darum ging es in meiner ursprünglichen Aussage.

Dein Beispiel mit den 3.000 Anfragen pro Minute ist dabei keineswegs ein Gegenargument. Es sind immerhin 50 Anfragen pro Sekunde, und Du beschreibst selbst, dass diese Last bereits zu Performanceeinbußen geführt hat. Dass eine zusätzliche Filterung die Situation verbessert, ist erfreulich, widerlegt aber nicht den technischen Zusammenhang. Insbesondere lässt sich aus einer einzelnen Installation mit ihrer spezifischen Hardware, PHP-FPM-Konfiguration und ihrem individuellen Anfrageprofil keine allgemeine Aussage über die Skalierbarkeit eines Schutzmechanismus ableiten.

Auch Deine Aussage zur Sicherheitsarchitektur halte ich für fachlich fragwürdig.

Du stellst eine Firewall oder nginx auf demselben Server hinsichtlich der Sicherheitsarchitektur weitgehend mit einem XenForo-Add-on gleich. Dabei ignorierst Du die unterschiedlichen Verarbeitungsebenen und Abhängigkeiten.

Ein Paketfilter kann unerwünschten Verkehr verwerfen, bevor dieser überhaupt die Webanwendung erreicht. nginx kann Anfragen anhand verschiedener Merkmale ablehnen, ohne dafür PHP aufzurufen. Ein XenForo-Add-on ist dagegen Bestandteil genau jener Anwendung, die es schützen soll, und hängt von deren Ausführungsumgebung ab.

Das sind nicht einfach nur unterschiedliche Varianten derselben Schutzsoftware. Es sind unterschiedliche Sicherheits- und Verarbeitungsgrenzen mit entsprechend unterschiedlichen Auswirkungen auf Angriffsfläche, Ressourcenverbrauch und Ausfallszenarien.

Natürlich bietet ein externer Schutzdienst darüber hinaus weitere Möglichkeiten, etwa die Entlastung der eigenen Netzwerkanbindung. Das bedeutet aber nicht im Umkehrschluss, dass ein lokaler Paketfilter und ein PHP-Add-on sicherheitsarchitektonisch nahezu gleichwertig wären.

Dass ein Add-on XenForo interne Informationen wie Benutzergruppen, Berechtigungen oder Sessions auswerten kann, ist ein tatsächlicher Vorteil. Daraus folgt aber keineswegs, dass vorgelagerte Lösungen beim Schutz vor Scraping grundsätzlich unterlegen sind. Diese können beispielsweise IP- und ASN-Informationen, Anfragefrequenzen, URL-Muster, HTTP-Merkmale oder Challenge-Ergebnisse berücksichtigen. Über entsprechende Schnittstellen lassen sich bei Bedarf sogar anwendungsspezifische Informationen einbeziehen.

Es handelt sich also um unterschiedliche Möglichkeiten zur Bot-Erkennung, nicht um den Beweis einer grundsätzlichen Überlegenheit des Add-ons.

schließlich
Shared Hosting ist eine Einschränkung der verfügbaren administrativen Möglichkeiten, kein Argument gegen die technische Architektur.

Wenn ein Betreiber keinen Zugriff auf nginx, Firewall oder vorgeschaltete Dienste hat, kann ein XenForo-Add-on eine sinnvolle und praktikable Lösung darstellen. Dagegen habe ich überhaupt nichts einzuwenden.

Aber aus der Tatsache, dass eine bestimmte Lösung unter eingeschränkten Bedingungen praktikabel ist, folgt nicht, dass sie technisch gleichwertig oder unter hoher Last ebenso effizient wäre.

Ich bestreite weder, dass Bot Guard funktionieren kann, noch, dass es Scraping erschweren kann. Ich bestreite Deine Schlussfolgerung, dass die erfolgreiche Nutzung auf Deinem Shared Hosting die grundsätzlichen Nachteile einer Abwehr innerhalb der PHP-Anwendung widerlegen würde.

Eine frühzeitige Blockierung verhindert, dass nachgelagerte Verarbeitungsschritte überhaupt ausgeführt werden müssen. Das ist keine graue Theorie, sondern eine unmittelbare Folge der Systemarchitektur.

Und genau deshalb bleibt mein ursprünglicher Punkt bestehen: Eine Bot-Abwehr möglichst früh in der Verarbeitungskette ist aus Sicht der Ressourceneffizienz grundsätzlich vorzuziehen. Anwendungsspezifische Schutzmechanismen können diese sinnvoll ergänzen, ersetzen ihre Vorteile aber nicht.


EDIT:
Ein besonders wichtiger Punkt fehlt in Deiner Betrachtung: Was passiert eigentlich, wenn die Zahl der Bot-Anfragen die verfügbaren PHP-FPM-Worker vollständig auslastet?

Ein XenForo-Add-on benötigt selbst einen PHP-Worker, um eine Anfrage überhaupt prüfen und gegebenenfalls blockieren zu können. Sind sämtliche Worker bereits beschäftigt, müssen weitere Anfragen warten, unabhängig davon, ob sie von Bots oder echten Besuchern stammen. Das Add-on unterliegt also genau der Ressourcenbegrenzung, vor deren Auswirkungen es schützen soll.

Eine Abwehr auf Firewall-, nginx- oder vorgeschalteter Proxy-Ebene besitzt diese Abhängigkeit nicht. Dort verworfene Anfragen erreichen PHP-FPM überhaupt nicht. Damit können die PHP-Worker weiterhin für legitime Besucher zur Verfügung stehen.

Das ist der eigentliche architektonische Unterschied: Eine XenForo-interne Bot-Abwehr kann die Belastung reduzieren, muss dafür aber selbst Ressourcen des zu schützenden PHP-Systems beanspruchen. Eine vorgelagerte Abwehr kann diese Belastung dagegen bereits verhindern, bevor sie überhaupt entsteht.

Und spätestens bei einer Angriffslast, die PHP-FPM an seine Kapazitätsgrenze bringt, ist dieser Unterschied nicht mehr theoretisch, sondern unmittelbar entscheidend für die Erreichbarkeit des Forums.

Angesichts der zunehmend aggressiven Bot-Wellen ist das längst keine graue Theorie mehr, sondern alltägliche Realität. Umso wichtiger ist es, die Kosten einer unerwünschten Anfrage für den eigenen Server so gering wie möglich zu halten und gleichzeitig den Aufwand für den angreifenden Bot so hoch wie möglich zu treiben. Genau das ist eines der grundlegenden Prinzipien einer effizienten Bot-Abwehr.
 
Zuletzt bearbeitet:
Ein Scraper muss HTTP-Anfragen stellen und Inhalte abrufen. Wird eine solche Anfrage bereits durch nginx, einen vorgeschalteten Reverse Proxy oder eine Lösung wie Anubis abgewehrt, erhält der Scraper die angeforderten Inhalte nicht.
Das ist eine Binsenweisheit. Die Frage ist, wie genau der Scraper erkannt wird und - noch viel wichtiger - wie false positives vermieden werden.

Deine Unterscheidung zwischen dem Schutz vor Serverlast und dem Schutz vor Scraping ist deshalb in dieser Absolutheit nicht nachvollziehbar. Beides sind unterschiedliche Schutzziele, die sich technisch keineswegs ausschließen. Im Gegenteil, eine wirksame vorgelagerte Bot-Abwehr kann beide Probleme gleichzeitig adressieren.
Natürlich kann sie das. Genauer gesagt: Wer sich vor Contentklau schützen will wird sich automatisch in irgendeinem Ausmass auch vor Serverüberlast schützen. Wer sich aber "nur" vor Serverüberlast schützen will schützt sich dadurch nicht zwingend auch vor Contentklau.

Zwei einfache Beispiele:

Wenn ich mein Forum hinter Cloudflare hänge und 90% meines Contents über den CF-Cache ausliefere bin ich weitgehend vor Überlast geschützt - aber nicht vor Contentklau.
Wenn ich eine "geht so" Boterkennung habe, die 80% der Bots ausfiltert (wo auch immer), bevor sie den Content bekommen, bin ich wahrscheinlich auch in relevantem Ausmass vor Überlast geschützt, nicht aber vor Contentklau.

ergo: die Maßnahmen müssen zum Schutzziel passen. Dazu muss man sich als allererstes klar sein, was überhaupt das Schutzziel ist und welche Priorität es hat. Du bekommst z.B. schon einiges an Last vom System, wenn Du schlicht die Suche für Gäste deaktivierst und auch ansonsten dynamische Inhalte weitgehend für Gäste unzugänglich machst (z.B. die "what's new" Seite). Dafür brauchst Du weder Nginx noch Anubis.

Entscheidend ist nicht, wie viele Ressourcen das Add-on selbst benötigt, sondern welche Ressourcen bereits verbraucht wurden, bevor es überhaupt eingreifen kann.
In der Theorie ja, in der Praxis ist das nur dann relevant, wenn die Ressourcen vor dem Eingreifen verbraucht würden. Bei einem halbwegs performanten eigenen Server ist das nur bei deutlich grossen Botwellen der Fall (und da geht das dann schon in Richtung DDOS, wogegen eine Firewall auf dem Host keine hinreichend brauchbare Strategie ist), beim Shared Hosting deutlich früher, aber auch da braucht es schon ordentlich Anfragen, wenn man nicht gerade das allerbilligste Hosting gewählt hat.

Die Praxis hat bei mir gezeigt, dass die lokale Filterung per .htaccess und XF AddOn bisher ausgereicht hat. Das muss und wird natürlich nicht immer so sein - die Welle muss nur gross genug sein. Am Ende ist aber die Frage: Auf welches Szenario lege ich meine Ressourcen aus? Natürlich kann man auf ein hypothetisches Szenario optimieren - fragt sich, ob das zwingend sein muss. Wie Donald Knuth so schön sagte: Premature Optimization is the root of all evil....
Auch Deine Aussage zur Sicherheitsarchitektur halte ich für fachlich fragwürdig.
Aha. Vielleicht liest Du mal ein bisschen was darüber - z.B. den über 25 Jahre alten Klassiker:


Kann man immer noch was draus lernen.
Du stellst eine Firewall oder nginx auf demselben Server hinsichtlich der Sicherheitsarchitektur weitgehend mit einem XenForo-Add-on gleich.
Nein, das tue ich nicht. Nicht mal im Ansatz. Es ist aber eine sicherheitsarchitektonische Binse, dass getrennte Entitäten deutlich sauberer und sicherer sind. Zum einen hinsichtlich Kompromittierung und Durchstichtsmöglichkeiten und zum anderen schlicht aus dem gleichen Grund, der Dir oben noch so wichtig war (aber nun offenbar egal ist): Resourcenauslastung bzw. -überlastung. Wenn es ordentlich rummst und Du alles auf einer Kiste laufen hast, in die Du Dich im schlimmsten Fall nicht mal mehr einloggen kannst oder jeder Tastendruck 30 Sekunden dauert, weil eh schon Rauchwölkchen rauskommen machst Du gar nichts mehr ausser traurig gucken. Bei getrennten Systemen kannst Du in so einer Situation die komplette Netzwerkarchitektur immer noch umbauen. Ich weiss ja nicht, ob Du sowas schon mal erlebt und gemacht hast. Ich schon und nicht nur einmal. Schon vor 20 Jahren.

Kurz: Es ist ein grundlegendes architektonisches Prinzip, Schutzsystem und zu schützendes System wenn irgend möglich hardwaremässig und logisch zu trennen. Du plädierst für softwareseitige Trennung und das ist besser als gar keine. Ordentlich und sauber geht anders.

Das ist der grosse Vorteil von Cloudflare: So eine getrennte Architektur gibt es da schlüsselfertig, endlos skalierbar, professionell entworfen und betrieben, laufend weiterentwickelt und das auch noch for free. Aber ohne Geld einzuwerfen halt nur limitiert konfigurierbar und mit ein paar durchaus bedenkenswerten Nachteilen. Es werfen aber nicht grundlos viele Firmen viel Geld Richtung Cloudflare, um ihre Systeme von der direkten Anfragelast weitgehend abzukoppeln

Wenn ein Betreiber keinen Zugriff auf nginx, Firewall oder vorgeschaltete Dienste hat, kann ein XenForo-Add-on eine sinnvolle und praktikable Lösung darstellen. Dagegen habe ich überhaupt nichts einzuwenden.

Aber aus der Tatsache, dass eine bestimmte Lösung unter eingeschränkten Bedingungen praktikabel ist, folgt nicht, dass sie technisch gleichwertig oder unter hoher Last ebenso effizient wäre.
Das hat auch nie einer behauptet. Im Gegenteil Z.B:

In Summe bin ich damit ziemlich zufrieden. Es läuft reibungslos und im Prinzip auch wartungsfrei, solange die Situation in Sachen Botquellen statisch bleibt. Architektonisch ist es natürlich suboptimal, die "Firewall" als XF add on zu haben, aber allen Bedenken und Unkenrufen zum Trotz gab es bislang keine Loadprobleme. Bot Guard wiederum bekommt ja nur einen kleinen, vorgefilterten Teil der Gesamtlast ab (was btw. auch im Manual empfohlen wird) und so kommt es auch da zu keinen Loadproblemen.

Es ist aber Unsinn, irgendwem, der es mit Mühe schafft, sein Forum zu administrieren und da kompetenzhalber schon hart am Wind segelt zu empfehlen, wilde Konstruktionen mit Anubis und Ähnlichem zu basteln, für die weder die Fähigkeiten noch das Interesse da sind. Ganz zu schweigen davon, dass es auf shared hosting eh nicht geht und das eben ein Regelfall ist. Auf XF Cloud geht das btw. auch nicht, da kannst Du noch nicht mal die .htaccess konfigurieren. Über Nginx und Anubis brauchst Du da gar nicht nachzudenken.

Ich bestreite weder, dass Bot Guard funktionieren kann, noch, dass es Scraping erschweren kann. Ich bestreite Deine Schlussfolgerung, dass die erfolgreiche Nutzung auf Deinem Shared Hosting die grundsätzlichen Nachteile einer Abwehr innerhalb der PHP-Anwendung widerlegen würde.
Auch das hat nie einer behauptet.
Eine frühzeitige Blockierung verhindert, dass nachgelagerte Verarbeitungsschritte überhaupt ausgeführt werden müssen. Das ist keine graue Theorie, sondern eine unmittelbare Folge der Systemarchitektur.
Ja. Und. Hättest Du den Thread, in dem Du postest, gelesen, hättest Du gemerkt, dass das bereits x-fach erwähnt worden ist. Unter anderem von mir. Gerade was Bot Guard angeht (an dem Du Dich, warum auch immer, festgebissen hast). Da steht sogar in der Doku, dass man vorfiltern soll, weil das lastmässig sonst unangenehm werden kann. Schon ohne eine extraordinär grosse Botwelle, schlicht mir dem aktuell normalen Wahnsinn. Was auch absolut niemanden verwundern sollte. Darum hängt auf meinem Shared Hosting da IP Threat Monitor davor. Auch ein XF Add On, aber wesentlich schlichter vom Gemüt und daher auch wesentlich ressourcenschonender bzw. auch mit Absicht so gebaut. Und davor hängt die .htaccess. Mehr geht auf shared hosting nunmal nicht, (und auch nicht auf XF Cloud) wenn man nicht mit Cloudflare oder ähnlichen Lösungen arbeiten möchte.

Und genau deshalb bleibt mein ursprünglicher Punkt bestehen: Eine Bot-Abwehr möglichst früh in der Verarbeitungskette ist aus Sicht der Ressourceneffizienz grundsätzlich vorzuziehen. Anwendungsspezifische Schutzmechanismen können diese sinnvoll ergänzen, ersetzen ihre Vorteile aber nicht.
Es hat nie jemand etwas anderes behauptet. Im Gegenteil: es steht seit Monaten x-fach hier im Thread. Wir sind aber im richtigen Leben und nicht bei Wünsch Dir was. Ergo geht es darum, was realistisch finanziell, zeitlich und kompetenzmässig leistbar ist für einen Forenbetreiber. Gelebter Pragmatismus bzw., professionell ausgedrückt: Was ist das für das gegebene Zielsystem realistisch angemessene, was das nötige und was das überhaupt erreichbare Schutzniveau? Das ist logischerweise sehr unterschiedlich. Es wird aber wohl kaum jemand für ein kleines Hobbyforum, das auf einem 10€ shared Hosting läuft, eine umfängliche Serverlandschaft mit professioneller Sicherheitsarchitektur hinstellen und erst recht nicht in der Lage sein die auf professionellem Niveauzu warten und monitoren. Wäre ja auch albern: Wenn so ein Forum mal zwei Stunden ausfällt: Wen interessiertes? Das ist schlicht nicht wichtig genug, um so einen Aufwand zu betreiben. Wenn das Forum hingegen x00.000 User und entsprechend Traffic hat und evtl. gar eine relevante Einkommensquelle ist sieht die Lage anders aus. Aber auch dafür wird realistisch keiner eine ganze Serverlandschaft hinstellen.

Also ist die relevante Abwägung, wie "schlecht" noch gut genug ist. Denn auch Deine gepriesene Lösung ist unter professionellen Gesichtspunkten "schlecht". Der eine landet dann bei IP Thread Monitor, der Andere bei Nginx, der Dritte bei Cloudflare und der Vierte macht schlicht gar nichts und setzt auf das Prinzip Hoffnung.

Angesichts der zunehmend aggressiven Bot-Wellen ist das längst keine graue Theorie mehr, sondern alltägliche Realität. Umso wichtiger ist es, die Kosten einer unerwünschten Anfrage für den eigenen Server so gering wie möglich zu halten und gleichzeitig den Aufwand für den angreifenden Bot so hoch wie möglich zu treiben. Genau das ist eines der grundlegenden Prinzipien einer effizienten Bot-Abwehr.
Es wäre ja schön gewesen, wenn Du statt lauter Theorie und mich destruktiv anmaulen mal konstruktiv irgendwas dazu gesagt hättest, wie genau das denn nun in der Praxis geht. Wovor genau Du Dich schützen möchtest und was das angestrebte Ziel ist. Was genau Du nutzt und wie genau welches Tool konfiguriert ist mit welchen Ergebnissen. Und wo genau auch die Schwächen Deiner Lösung liegen, basierend auf der gemachten Erfahrung. Dazu gibt es aber genau nichts von Dir. Alles sofamässige Rumschlaumeierei ohne jeden Praxisbezug. Und unterm Strich weder hilfreich noch ist da inhaltlich irgendwas Neues drin.

Wer einen eigenen Server betreibt, (hoffentlich) die Kompetenz dafür hat und die Zeit und den Spass am Basteln der kann natürlich mit Dingen wie Anubis eine Menge wegrocken. Man kann in so einem Konstrukt sich aber sehr prima selbst in den Fuß schiessen, das Forum unerreichbar machen und ohne Ende Zeit verballern. Ohne Unix Kenntnisse einen Server zu betreiben ist verantwortungslos und die sicherere Konfiguration (bzw. überhaupt Konfiguration) von Nginx, Anubis, fail2ban, CSF und Konsorten ist nun mal komplex. Nur ein Bruchteil derer, die ein Forum betreiben, hat die besagten Kompetenzen (und würde wahrscheinlich schon beim ssh-Zugang per Ke Authentisierung scheitern). Kann man blöd finden, ist aber so. Die kann man natürlich nun dissen und auslachen - das ist aber schäbig und macht die Lage gewiss nicht besser. Bei Shared Hosting und auf XF Cloud (und auch auf einem managed Server) sind die technischen Möglichkeiten zudem eh eingeschränkt. Da sind Tools wie besagte Add Ons oder bzw. auch in Kombination mit Cloudflare oder Ähnlichem dann doch hilfreich und im Vergleich mit einer niedrigen Lernschwelle versehen. Sich dann aufzuplustern und zu behaupten, dass ohne Anubis das alles nur Dreck ist ist sowohl albern wie auch an der Realität komplett vorbei. Sollen diese Leute alle ihre Foren dicht machen?

Vom Grundprinzip her, dass man architektonisch gesehen so früh bzw. so weit aussen wie im jeweiligen Setup möglich filtern sollte sind wir uns denke ich einig. Da gibt es ja auch nichts zu diskutieren. Nur bin ich offenbar einerseits deutlich pragmatischer bzw. praxisorientierter was die Anwendung bzw. Relevanz dessen in der jeweils konkreten Situation angeht und andererseits hört für mich Sicherheitsarchitektur nicht bei der Auslastung von PHP-Prozessen auf sondern hat noch reichlich andere Komponenten, Aspekte und Prinzipien.
 
Zuletzt bearbeitet:
Zurück
Oben